യു എസിന്റെ ദൗര്ബല്യം മുതലാക്കി സൈനിക രഹസ്യങ്ങള് ചോര്ത്താന് റഷ്യയുടെ 'ഫാന്സി ബിയര്'
Feb 8, 2018, 12:09 IST
ADVERTISEMENT
വാഷിങ്ടന്: (www.kvartha.com 08.02.2018) അമേരിക്കയും റഷ്യയും തമ്മിലുള്ള ഭിന്നത രൂക്ഷമായി തുടരവെ യു എസിന്റെ ദൗര്ബല്യം മുതലാക്കി സൈനിക രഹസ്യങ്ങള് ചോര്ത്താന് റഷ്യയുടെ 'ഫാന്സി ബിയര്'. യുഎസിന്റെ തന്ത്രപ്രധാന സൈനിക രഹസ്യങ്ങള് ചോര്ത്തിയെടുക്കാനാണ് 'ഫാന്സി ബിയര്' എന്ന പേരിലുള്ള റഷ്യന് ഹാക്കര്മാര് രംഗത്തുവന്നത്. 'ഫാന്സി ബിയര്' എന്നറിയപ്പെടുന്ന ഹാക്കര് സംഘം തന്നെയാണു യുഎസ് പ്രസിഡന്റ് തെരഞ്ഞെടുപ്പിലും ഇടപെട്ടത്.
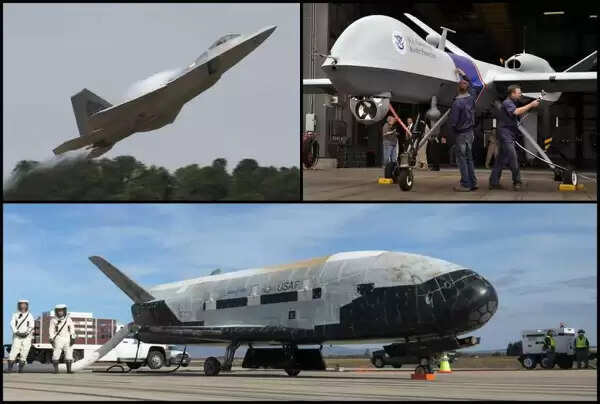
സൈനിക ഡ്രോണുകള്, മിസൈലുകള്, റോക്കറ്റുകള്, സ്റ്റെല്ത് ഫൈറ്റര് ജെറ്റുകള്, ക്ലൗഡ് കംപ്യൂട്ടിങ് പ്ലാറ്റ് ഫോമുകള്, മറ്റു പ്രധാനപ്പെട്ട വിവരങ്ങള് തുടങ്ങിയ മേഖലകള് കൈകാര്യം ചെയ്യുന്ന ശാസ്ത്രജ്ഞരടങ്ങുന്ന 87 പേരില്നിന്നും ഹാക്കര്മാര് വിവരങ്ങള് ചോര്ത്തിയതായി രാജ്യാന്തര വാര്ത്താ ഏജന്സി അസോഷ്യേറ്റഡ് പ്രസ് (എപി) അന്വേഷണത്തില് കണ്ടെത്തി. അതേസമയം ചോര്ത്തിയ രഹസ്യങ്ങള് എന്തൊക്കെയെന്നു വ്യക്തമായിട്ടില്ല. യുഎസിന്റെ സൈബര് പ്രതിരോധത്തിന്റെ പിഴവാണ് ഈ ആക്രമണത്തിലൂടെ പുറത്തുവന്നതെന്നും റിപ്പോര്ട്ടുകള് ചൂണ്ടിക്കാട്ടുന്നു.
ഹാക്കര്മാര് വിവരങ്ങള് ചോര്ത്തിയ ഈ 87 പേരില് 31 പേര് എപിയുമായി അഭിമുഖത്തിനു തയാറായി. 'ഈ 87 പേരില് പലരും പ്രതിരോധ സാങ്കേതികവിദ്യകളുടെ ഗവേഷണത്തില് അഗ്രഗണ്യരാണ്. ഈ പദ്ധതികള് പലതും ചോര്ന്നിട്ടുണ്ടെങ്കില് യുഎസ് പ്രതിരോധമേഖല സന്ധി ചെയ്തിരിക്കുകയാണ്, അതു ഭയപ്പെടുത്തുന്നതാണ്' എന്നും യുഎസ് ഡയറക്ടര് ഓഫ് നാഷനല് ഇന്റലിജന്സ് ഓഫീസിലെ വിരമിച്ച മുതിര്ന്ന ഉപദേഷ്ടാവ് ചാള്സ് സോവെല് പറഞ്ഞു.
പ്രതിരോധ മേഖലയില് പ്രവര്ത്തിക്കുന്ന ചെറിയ കമ്പനികളും ലോക്ക് ഹീഡ് മാര്ട്ടിന്, റായ്തിയോണ്, ബോയിങ്, എയര്ബസ് ഗ്രൂപ്പ്, ജനറല് ആറ്റമിക്സ് തുടങ്ങിയ വലിയ കമ്പനികളും സൈബര് ആക്രമണത്തിന് ഇരയായി. യുഎസ് ആസ്ഥാനമായ സൈബര് സെക്യൂരിറ്റി കമ്പനി സെക്യുര്വര്ക്ക്സ് ശേഖരിച്ച 19,000 സൈബര് ഫിഷിങ് (മറ്റൊരു വെബ്സൈറ്റാണെന്നു തെറ്റിദ്ധരിപ്പിച്ചുള്ള സൈബര് തട്ടിപ്പ്) ഡേറ്റയില്നിന്നാണ് എപി ഫാന്സി ബിയറിന്റെ ആക്രമണ വിവരങ്ങള് കണ്ടെത്തിയത്. ഹാക്കര്മാരെ ഐയണ് ട്വിലൈറ്റ് എന്നാണു സെക്യുര്വര്ക്ക്സ് വിശേഷിപ്പിച്ചത്. 2015 മാര്ച്ച് മുതല് 2016 മേയ് വരെയുള്ള ഭാഗികമായ ഡേറ്റയാണ് ഇവരുടെ കൈവശമുള്ളത്.
ഹാക്കര്മാര് നോട്ടമിട്ട പലരും രഹസ്യസ്വഭാവമുള്ള പ്രൊജക്ടുകളില് ഗവേഷണം നടത്തുന്നവരാണ്. പലരും ഹാക്കര്മാരുടെ ഫിഷിങ് ലിങ്കുകളില് ക്ലിക്ക് ചെയ്തിട്ടുമുണ്ട്. ഇതോടെ അവരുടെ കംപ്യൂട്ടറുകളും അക്കൗണ്ടുകളും ഡിജിറ്റല് മോഷണത്തിനായി ഹാക്കര്മാരുടെ മുന്നില് തുറന്നുവയ്ക്കപ്പെടുകയായിരുന്നു. പലരുടെയും വ്യക്തിഗത ജിമെയില് അക്കൗണ്ടാണു ലക്ഷ്യമിട്ടത്. ചില കോര്പറേറ്റ് അക്കൗണ്ടുകളും ഉള്പ്പെട്ടിരുന്നു.
വ്യക്തിഗത വിവരങ്ങള് ചോര്ത്തി അവരെ ബ്ലാക്ക്മെയില് ചെയ്യുകയോ ചാരന്മാരാക്കി മാറ്റുകയോ ചെയ്തിട്ടുണ്ടാകാമെന്നും സംശയമുണ്ട്. സംഭവത്തെ ഗൗരവമായി കാണുമെന്ന വിശദീകരണം മാത്രമേ ഫെഡറല് ബ്യൂറോ ഓഫ് ഇന്വെസ്റ്റിഗേഷന് (എഫ്ബിഐ) നല്കിയിട്ടുള്ളൂ. ഒരു വര്ഷത്തിലധികമായി ഈ ഹാക്കിങ് എഫ്ബിഐയുടെ നിരീക്ഷത്തിലായിരുന്നെന്നാണ് അനൗദ്യോഗികമായി ലഭിച്ച വിവരം.
(ശ്രദ്ധിക്കുക: ഗൾഫ് - വിനോദം - ടെക്നോളജി - സാമ്പത്തികം- പ്രധാന അറിയിപ്പുകൾ-വിദ്യാഭ്യാസം-തൊഴിൽ വിശേഷങ്ങൾ ഉൾപ്പെടെ മലയാളം വാർത്തകൾ നിങ്ങളുടെ മൊബൈലിൽ ലഭിക്കാൻ കെവാർത്തയുടെ പുതിയ ആൻഡ്രോയിഡ് ആപ്പ് ഇവിടെ ക്ലിക്ക് ചെയ്ത് ഡൗൺലോഡ് ചെയ്യുക. ഉപയോഗിക്കാനും ഷെയർ ചെയ്യാനും എളുപ്പം )
സൈനിക ഡ്രോണുകള്, മിസൈലുകള്, റോക്കറ്റുകള്, സ്റ്റെല്ത് ഫൈറ്റര് ജെറ്റുകള്, ക്ലൗഡ് കംപ്യൂട്ടിങ് പ്ലാറ്റ് ഫോമുകള്, മറ്റു പ്രധാനപ്പെട്ട വിവരങ്ങള് തുടങ്ങിയ മേഖലകള് കൈകാര്യം ചെയ്യുന്ന ശാസ്ത്രജ്ഞരടങ്ങുന്ന 87 പേരില്നിന്നും ഹാക്കര്മാര് വിവരങ്ങള് ചോര്ത്തിയതായി രാജ്യാന്തര വാര്ത്താ ഏജന്സി അസോഷ്യേറ്റഡ് പ്രസ് (എപി) അന്വേഷണത്തില് കണ്ടെത്തി. അതേസമയം ചോര്ത്തിയ രഹസ്യങ്ങള് എന്തൊക്കെയെന്നു വ്യക്തമായിട്ടില്ല. യുഎസിന്റെ സൈബര് പ്രതിരോധത്തിന്റെ പിഴവാണ് ഈ ആക്രമണത്തിലൂടെ പുറത്തുവന്നതെന്നും റിപ്പോര്ട്ടുകള് ചൂണ്ടിക്കാട്ടുന്നു.
ഹാക്കര്മാര് വിവരങ്ങള് ചോര്ത്തിയ ഈ 87 പേരില് 31 പേര് എപിയുമായി അഭിമുഖത്തിനു തയാറായി. 'ഈ 87 പേരില് പലരും പ്രതിരോധ സാങ്കേതികവിദ്യകളുടെ ഗവേഷണത്തില് അഗ്രഗണ്യരാണ്. ഈ പദ്ധതികള് പലതും ചോര്ന്നിട്ടുണ്ടെങ്കില് യുഎസ് പ്രതിരോധമേഖല സന്ധി ചെയ്തിരിക്കുകയാണ്, അതു ഭയപ്പെടുത്തുന്നതാണ്' എന്നും യുഎസ് ഡയറക്ടര് ഓഫ് നാഷനല് ഇന്റലിജന്സ് ഓഫീസിലെ വിരമിച്ച മുതിര്ന്ന ഉപദേഷ്ടാവ് ചാള്സ് സോവെല് പറഞ്ഞു.
പ്രതിരോധ മേഖലയില് പ്രവര്ത്തിക്കുന്ന ചെറിയ കമ്പനികളും ലോക്ക് ഹീഡ് മാര്ട്ടിന്, റായ്തിയോണ്, ബോയിങ്, എയര്ബസ് ഗ്രൂപ്പ്, ജനറല് ആറ്റമിക്സ് തുടങ്ങിയ വലിയ കമ്പനികളും സൈബര് ആക്രമണത്തിന് ഇരയായി. യുഎസ് ആസ്ഥാനമായ സൈബര് സെക്യൂരിറ്റി കമ്പനി സെക്യുര്വര്ക്ക്സ് ശേഖരിച്ച 19,000 സൈബര് ഫിഷിങ് (മറ്റൊരു വെബ്സൈറ്റാണെന്നു തെറ്റിദ്ധരിപ്പിച്ചുള്ള സൈബര് തട്ടിപ്പ്) ഡേറ്റയില്നിന്നാണ് എപി ഫാന്സി ബിയറിന്റെ ആക്രമണ വിവരങ്ങള് കണ്ടെത്തിയത്. ഹാക്കര്മാരെ ഐയണ് ട്വിലൈറ്റ് എന്നാണു സെക്യുര്വര്ക്ക്സ് വിശേഷിപ്പിച്ചത്. 2015 മാര്ച്ച് മുതല് 2016 മേയ് വരെയുള്ള ഭാഗികമായ ഡേറ്റയാണ് ഇവരുടെ കൈവശമുള്ളത്.
ഹാക്കര്മാര് നോട്ടമിട്ട പലരും രഹസ്യസ്വഭാവമുള്ള പ്രൊജക്ടുകളില് ഗവേഷണം നടത്തുന്നവരാണ്. പലരും ഹാക്കര്മാരുടെ ഫിഷിങ് ലിങ്കുകളില് ക്ലിക്ക് ചെയ്തിട്ടുമുണ്ട്. ഇതോടെ അവരുടെ കംപ്യൂട്ടറുകളും അക്കൗണ്ടുകളും ഡിജിറ്റല് മോഷണത്തിനായി ഹാക്കര്മാരുടെ മുന്നില് തുറന്നുവയ്ക്കപ്പെടുകയായിരുന്നു. പലരുടെയും വ്യക്തിഗത ജിമെയില് അക്കൗണ്ടാണു ലക്ഷ്യമിട്ടത്. ചില കോര്പറേറ്റ് അക്കൗണ്ടുകളും ഉള്പ്പെട്ടിരുന്നു.
വ്യക്തിഗത വിവരങ്ങള് ചോര്ത്തി അവരെ ബ്ലാക്ക്മെയില് ചെയ്യുകയോ ചാരന്മാരാക്കി മാറ്റുകയോ ചെയ്തിട്ടുണ്ടാകാമെന്നും സംശയമുണ്ട്. സംഭവത്തെ ഗൗരവമായി കാണുമെന്ന വിശദീകരണം മാത്രമേ ഫെഡറല് ബ്യൂറോ ഓഫ് ഇന്വെസ്റ്റിഗേഷന് (എഫ്ബിഐ) നല്കിയിട്ടുള്ളൂ. ഒരു വര്ഷത്തിലധികമായി ഈ ഹാക്കിങ് എഫ്ബിഐയുടെ നിരീക്ഷത്തിലായിരുന്നെന്നാണ് അനൗദ്യോഗികമായി ലഭിച്ച വിവരം.
(ശ്രദ്ധിക്കുക: ഗൾഫ് - വിനോദം - ടെക്നോളജി - സാമ്പത്തികം- പ്രധാന അറിയിപ്പുകൾ-വിദ്യാഭ്യാസം-തൊഴിൽ വിശേഷങ്ങൾ ഉൾപ്പെടെ മലയാളം വാർത്തകൾ നിങ്ങളുടെ മൊബൈലിൽ ലഭിക്കാൻ കെവാർത്തയുടെ പുതിയ ആൻഡ്രോയിഡ് ആപ്പ് ഇവിടെ ക്ലിക്ക് ചെയ്ത് ഡൗൺലോഡ് ചെയ്യുക. ഉപയോഗിക്കാനും ഷെയർ ചെയ്യാനും എളുപ്പം )
Keywords: Russian hackers exploit weakness in US cyber defense, Washington, News, Politics, Technology, Military, Secret, Russia, Blackmailing, World.
നിങ്ങളുടെ അഭിപ്രായങ്ങൾ കെവാർത്തയുടെ ഫെയ്സ്ബുക്ക് പേജിൽ പങ്കുവെക്കാം.
അസഭ്യവും അശ്ലീലവും വിദ്വേഷം വളർത്തുന്നതുമായ കമന്റുകൾ പാടില്ല. നിയമവിരുദ്ധമായ
ഇത്തരം പരാമർശങ്ങൾ നടത്തുന്നത് ഐടി ആക്ട് പ്രകാരം കുറ്റകരമാണ്. കർശന
നിയമനടപടികൾ നേരിടേണ്ടിവന്നേക്കാം.